Mostrando entradas con la etiqueta seguridad. Mostrar todas las entradas

jueves, 5 de febrero de 2026

Propuesta de Acción: "Tu Intimidad no es un Archivo"


1. Ideas y Elementos Fundamentales

El taller se basa en tres pilares para conectar con la realidad de los alumnos de 3º ESO:

 Desmitificación del "Control": Una vez que envías una imagen, pierdes el control técnico y legal sobre ella.

 Responsabilidad Compartida: No solo es responsable quien envía, sino quien reenvía o no denuncia.

 Consecuencias Reales: Enfoque en el impacto emocional y las implicaciones penales (a los 14 años ya hay responsabilidad penal de menores).


2. Estructura de la Sesión (2 horas lectivas)

Parte 1: El Termómetro del Sexting (30 min)

Dinámica: ¿Qué sabes del sexting? (Basada en IS4K).

 Actividad: Uso de una herramienta de votación anónima en tiempo real (como Mentimeter). Se lanzan afirmaciones como: "Si borro la foto del chat, desaparece para siempre" o "Reenviar un pack es solo una broma".

 Objetivo: Medir el nivel de riesgo percibido y romper el hielo sin señalar a nadie.


Parte 2: Análisis de Casos "Basado en Hechos Reales" (40 min)

Actividad: Se divide la clase en grupos. Cada grupo recibe una historia de la guía de IS4K.

Tarea: Deben identificar en qué momento se perdió el control de la situación y qué alternativas tenían los protagonistas.

 Visualización:


Parte 3: El "Click" Legal (20 min)

Contenido: Explicar brevemente el Código Penal. A los 14 años, la difusión de imágenes privadas sin consentimiento es un delito, incluso si la víctima te la envió voluntariamente a ti.

Concepto clave: La diferencia entre confianza y seguridad digital.


Parte 4: Protocolo de Respuesta (30 min)

Qué hacer: Si algo sale mal, ¿a quién acudir? (Padres, profesores, INCIBE 017, Policía).

 Cierre: Elaboración de un "Contrato de Respeto Digital" de aula.


3. Recursos Necesarios

Tecnológicos: Proyector, conexión a internet y smartphones de los alumnos (para las encuestas interactivas).

 Materiales: Fichas de casos de IS4K impresas o en PDF.

 Apoyo: Infografía resumen con el número 017 (Línea de Ayuda en Ciberseguridad).


4. Resultados Esperados

Concienciación: Que el 100% del alumnado identifique que el reenvío es un delito.

 Empatía: Reducción del juicio hacia la víctima y aumento de la presión social hacia quien difunde.

 Capacidad de reacción: Que sepan exactamente qué pasos seguir para denunciar contenido antes de que se vuelva viral.


5. Cómo presentarlo al alumnado

Para que no lo vean como "otra charla aburrida", la presentación debe ser:

 Horizontal: No hables como un juez, sino como alguien que entiende que usan las redes para ligar y comunicarse, pero que les advierte de las "reglas del juego" que ellos no ven.

 Visual: Usa memes o referencias actuales (TikTok, Twitch) para explicar la velocidad de difusión.

 Provocadora: Empieza con una pregunta directa: "¿Cuánto vale vuestra reputación hoy y cuánto valdrá cuando busquéis vuestro primer trabajo en dos años?".


 Nota importante:


Es vital mantener un espacio seguro. Si un alumno confiesa una situación real durante el taller, hay que estar preparado para activar el protocolo de protección del centro de forma discreta.

lunes, 23 de marzo de 2020

Taller de seguridad digital.


A) DESTINATARIOS Y DESTINATARIAS:
  Alumnado de tercero de ESO

B) OBJETIVOS:
1.- Comprender la naturaleza de las amenazas que nos rodean en la Red.

2.- Conocer las amenazas más comunes.

3.- Saber cómo actúa cada una de esas amenazas.

4.- Conocer los daños que pueden producir las distintas amenazas.

5.- Tomar las medidas adecuadas para estar prevenidos contra las amenazas que existen en la red.

C) TEMPORALIZACIÓN:
  El taller tendrá una duración de tres sesiones de tutoría


D) CONTENIDOS:
1.- Amenazas  y tipos en Internet.

2.- Forma de actuar 

3.- Consecuencias.

4.- Formas de prevención. 


E) ACTIVIDADES:
Los alumnos realizarán las siguientes actividades:

a) Introducción:
Participarán en una sesión inicial de 8 minutos de duración en la que se les dará a conocer información general para que puedan trabajar en las actividades posteriores que se les propongan. En esta sesión se les dará información general sobre:

  .- Amenazas en la Red.

  .- Tipos de amenazas.

  .- Formas de actuar de algunas.

  .- Consecuencias.


b) La cara de la amenaza
Cada participante en el taller seleccionará una amenaza y realizará una imagen que represente a la amenaza seleccionada. Esa imagen se podrá realizar con alguna de las siguientes posibilidades:

1.- Dibujándola en un folio y realizando posteriormente una fotografía con el dispositivo móvil. 


c) Baraja de cartas de amenazas:
1.- Cada asistente al taller deberá elaborar una carta utilizando la herramienta Hearthcards http://www.hearthcards.net/


2.- La carta se realizará sobre la amenaza seleccionada en la actividad b. 

3.- La carta deberá contener:
  .- Nombre de la amenaza
  .- Foto o ilustración de la amenaza. Será la imagen que se haya elaborado en la actividad b.
  .- Breve Descripción: ¿qué hace la amenaza?
  .- Ataque: ¿qué daños causa?
  .- Métodos de defensa: ¿cómo podemos protegernos de la amenaza?

4.- Se compartirá con los asistentes y las asistentes un documento utilizando Google Drive que contendrá una tabla por cada participante, con tres filas en cada tabla.

5.- Cada participante, en la tabla que seleccione del documento anterior, deberá colocar:
  .- En la primera fila su nombre completo.
  .- En la segunda fila insertará la imagen de la carta realizada. Debiendo indicar que la altura de la carta es de 10cm.
  .- En la tercera fila colocará el enlace permanente a la carta que le proporcionan en la página de Hearthcards.

6.- Al final tendremos una baraja muy completa sobre las amenazas en la red.


F) EVALUACIÓN:
a) Para la evaluación de cada participante en el taller:
1.- Contenido de cada una de las fotos  nombre correcto de la amenaza, concreción de las características y concreción de los medios de prevención y actuaciones preventivas.

2.- Contenido y diseño de la carta realizada: Nombre concreto de la amenaza, relación de la imagen realizada con la amenaza concreta, síntesis de la descripción de la amenaza, síntesis del ataque de la amenaza y concreción de los métodos de defensa.

b) Para la evaluación del taller se tendrán en cuenta:
1.- Número de participantes que han encontrado dificultades para realizar las fotos

2.- Número de participantes que han encontrado dificultades para realizar la carta.

3.- Número de participantes que han encontrado dificultades para completar la tabla correspondiente en el documento compartido en Drive.


G) DIFUSIÓN:
A todos los participantes y todas las participantes en el taller se les explicará previamente que, tras la realización del mismo:


1.- El documento compartido en Google Drive se cerrará y se compartirá públicamente para poder ser visualizado.

2.- Se realizará una entrada en el blog de Aula con el título "Baraja de las amenazas en la Red" en la que se incluirá el documento compartido anterior.

3.- A las dos entradas anteriores se les dará difusión a través de Twitter., blog del colegio, etc

jueves, 12 de marzo de 2020

Seguridad en dispositivos moviles.


sábado, 3 de noviembre de 2018

Aprende a gestionar tus contraseñas.

Mira esta infografía
https://view.genial.ly/5bdd4bd37431924644d9b6e7/aprende-a-gestionar-tus-contrase

Consejos inciales:
  • No compartas tus contraseñas con nadie.
  • Asegúrate de que son robustas.
  • No utilices la misma contraseña en diferentes servicios.
  • Cuidado con las preguntas de seguridad.
  • Utiliza gestores de contraseñas.. 

ómo crear contraseñas robustas

  • Debemos asegurarnos que la contraseña tenga una:
    • longitud mínima de ocho caracteres,
    • que combine mayúsculas,
    • minúsculas,
    • números y
    • símbolos.
  • No debemos utilizar como claves:
    • palabras sencillas en cualquier idioma,
    • nombres propios,
    • lugares,
    • combinaciones excesivamente cortas,
    • fechas de nacimiento,
    • etc.

Cómo crear contraseñas robustas Debemos asegurarnos que la contraseña tenga una: longitud mínima de ocho caracteres, que combine mayúsculas, minúsculas, números y símbolos. No debemos utilizar como claves: palabras sencillas en cualquier idioma, nombres propios, lugares, combinaciones excesivamente cortas, fechas de nacimiento, etc. 

Motivos para no reutilizar contraseñas

Debemos utilizar claves diferentes en servicios diferentes, dado que el robo de la clave en uno de ellos, sea por la circunstancia que sea, permitiría el acceso a todos.
En ocasiones, recordar todas las contraseñas que utilizamos (correo electrónico, redes sociales, mensajería instantánea, foros, etc.) puede resultar complicado. Para facilitar la tarea, podemos utilizar algunas sencillas reglas:

  • Cambiar las vocales por números. Por ejemplo:
    • Mi familia es genial → M3 f1m3l31 2s g2n31l
  • Utilizar reglas mnemotécnicas. Por ejemplo, elegir la primera letra de cada una de las palabras de una frase que sea fácil de recordar para nosotros:
    • Con 10 cañones por banda… → C10cpb…
  • Para hacer más sencillo el trabajo, podemos utilizar claves basadas en un mismo patrón, introduciendo ligeras variaciones para cada servicio. Por ejemplo, tomando como base la contraseña anterior, añadir al final la última letra del servicio utilizado en mayúscula:
    • Facebook → C10cpb…K
    • Twitter → C10cpb…R
    • Gmail → C10cpb…L
  • Dependiendo del servicio y de su importancia podemos utilizar claves más robustas o menos, para facilitar su memorización. Para los servicios más sensibles, siempre podemos utilizar un generador aleatorio de contraseñas. La mayoría de los gestores de contraseñas ofrecen esta funcionalidad.

sábado, 15 de septiembre de 2012

miércoles, 12 de septiembre de 2012

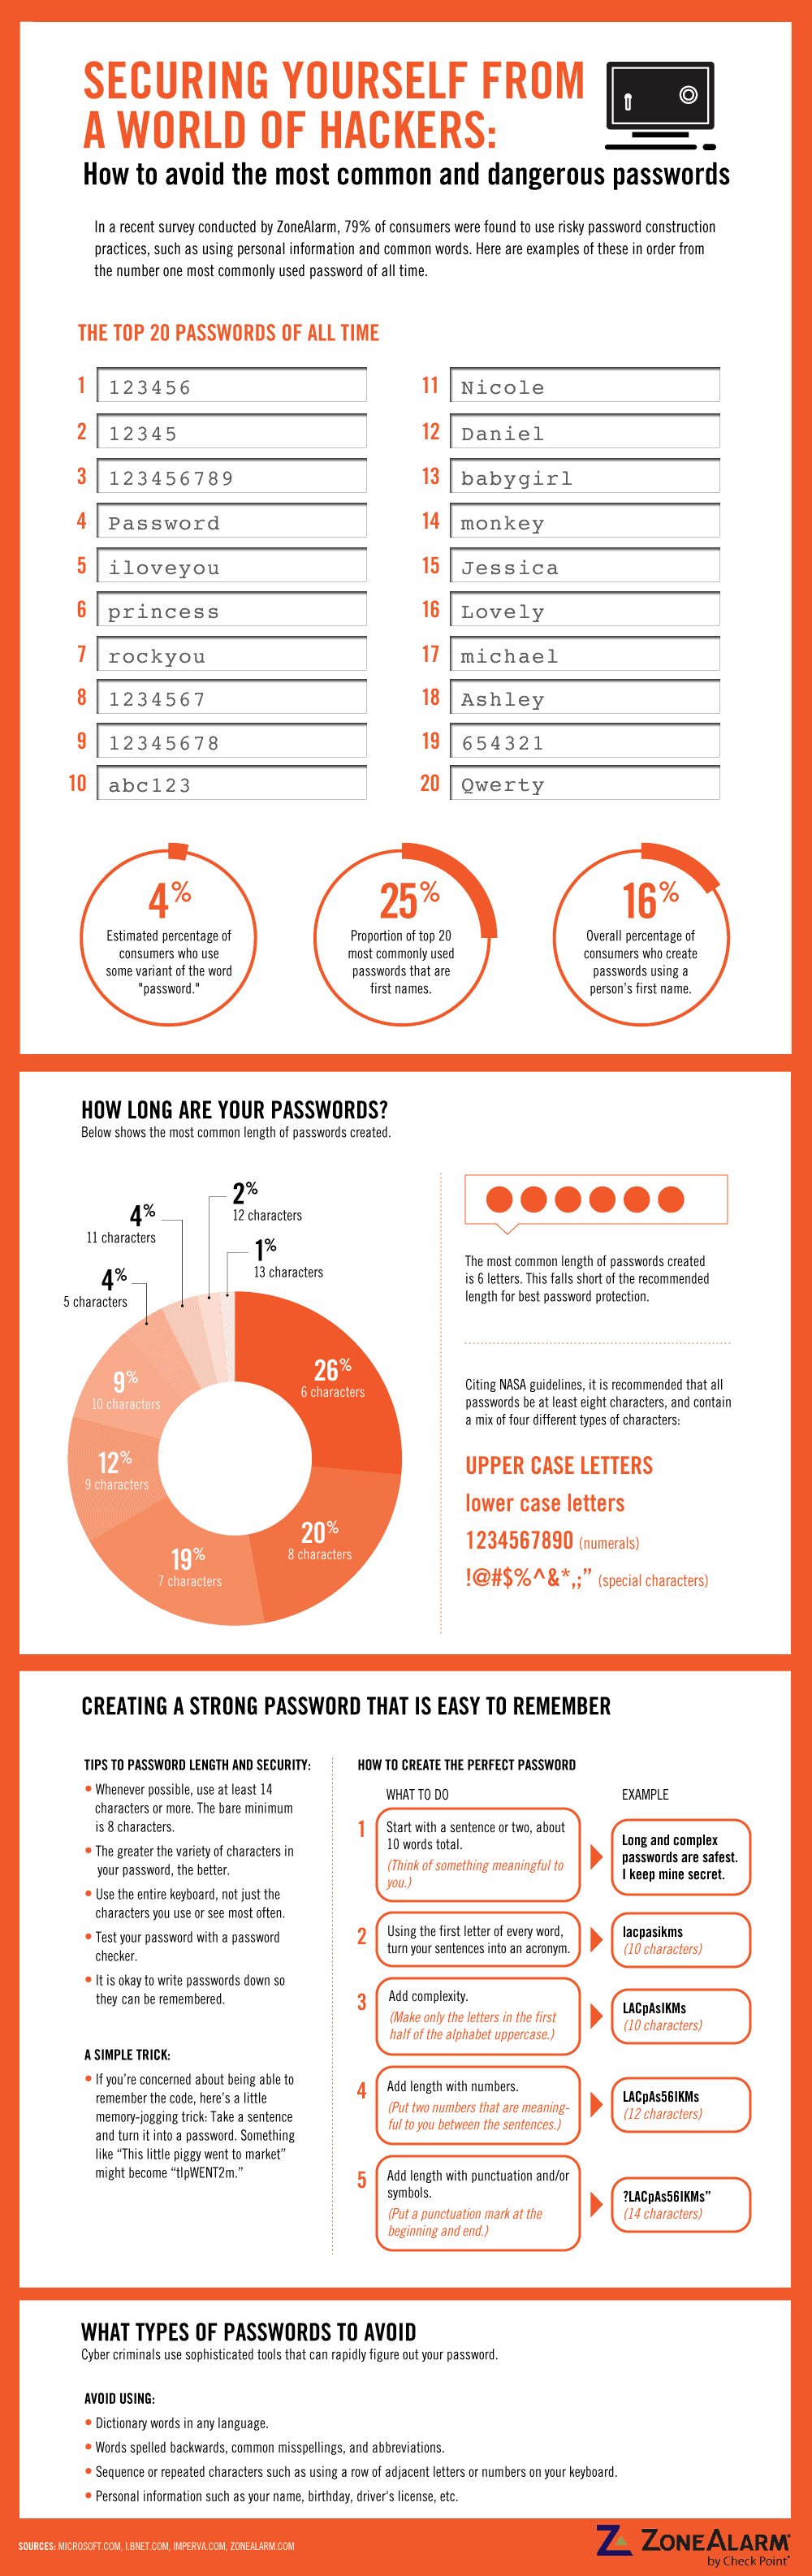
Cuidado con las contraseñas.

No tenemos cuidado con nuestras contraseñas, por eso muchas veces damos demasiados facilidades para que pueden conseguir nuestros datos.
En esta infografía de la compañía de seguridad Zone Alarm., podemos ver claramente nuestros fallos.


viernes, 3 de agosto de 2012

La seguridad de los ciclistas.

Compartiendo el camino con los ciclistas es un concepto nuevo para mí Farley. No he visto mucho de ellos cada vez mayor en el área de Dallas-Fort Worth, pero una vez que me mudé a una ciudad de bicicletas más amigable para la universidad, mis ojos estaban abiertos. Muchos de mis amigos tenían bicicletas, muchos de mis profesores tenían bicicletas, así es como van las cosas en el centro de Texas. Pero no siempre fue tan grande estar en la bicicleta. He escuchado las historias de horror de lo que puede salir mal cuando la gente en el control de vehículos de motor no son tan seguros como el ciclista.
De acuerdo con la infografía, el 80% de los accidentes ocurren en plena luz del día y la mayoría se ven afectados y se ejecuta. Mi mamá siempre decía: "Yo confío en ti, pero no las personas que te rodean" cada vez que era el momento para mí para pedir prestado el coche y creo que esa es la mentalidad ideal para tomar con frecuencia cuando se use la bicicleta. La infografía también da algunos consejos sobre cómo aumentar su nivel de seguridad al conducir, que incluyen el uso de un casco, luces y reflectores.
Aparte de los posibles peligros que pudieran derivarse de su bicicleta, hay tremendos efectos de la salud. Es una gran manera de quemar calorías y obtener de nuevo en la forma que desee. También puede ayudar a reducir el tamaño de su huella de carbono. Tómese su tiempo para leer esta infografía. Tal vez usted descubrirá que usted fuera una persona en bicicleta y ni siquiera lo saben.